El Vibe Check
Si alguna vez pusiste a la venta NFTs en el marketplace de Ethereum de Magic Eden entre febrero y octubre de 2024, tienes que estar atento. El marketplace lanzó una advertencia de que los listados antiguos que no fueron revocados están expuestos a un exploit serio en 'Payment Processor V2', un protocolo mantenido por Limit Break.
Aunque Magic Eden cerró su marketplace EVM a principios de 2026, el problema viene de las 'aprobaciones persistentes'. Cuando listas un NFT, básicamente le das a un contrato inteligente las llaves para mover tu activo hasta que tú mismo revoques ese permiso. Como esos permisos no desaparecieron cuando cerró el marketplace, se han mantenido como un objetivo potencial.
El reporte de daños
El exploit salió a la luz después de que un atacante lograra llevarse un botín de NFTs, incluyendo Meebits, Otherdeeds, World of Women y Desperate ApeWives. Según el vicepresidente de Blockchain de Yuga Labs, 0xQuit, un error en el protocolo permitió a los atacantes mover activos que los dueños pensaban que estaban simplemente inactivos.
Limit Break pudo pausar su protocolo V3, pero el V2 —el que contiene la falla— no pudo ser pausado. Esto obligó a una operación masiva de 'rescate whitehat'. Hackers éticos intervinieron para mover más de 23,155 NFTs, valorados en más de 5.7 millones de dólares, a un lugar seguro antes de que los atacantes pudieran alcanzarlos. Lamentablemente, alrededor de 660 Ethereum envueltos (WETH) no pudieron ser rescatados a tiempo.
Lo que tienes que hacer
Magic Eden confirmó que ningún listado actual se vio afectado, ya que se alejaron de Ethereum, pero eso no significa que tus antiguos activos estén a salvo. Si alguna vez usaste su marketplace EVM, necesitas entrar a Revoke.cash y revocar manualmente los permisos de 'approved for all' para el contrato V2 en Ethereum, Polygon y Base.
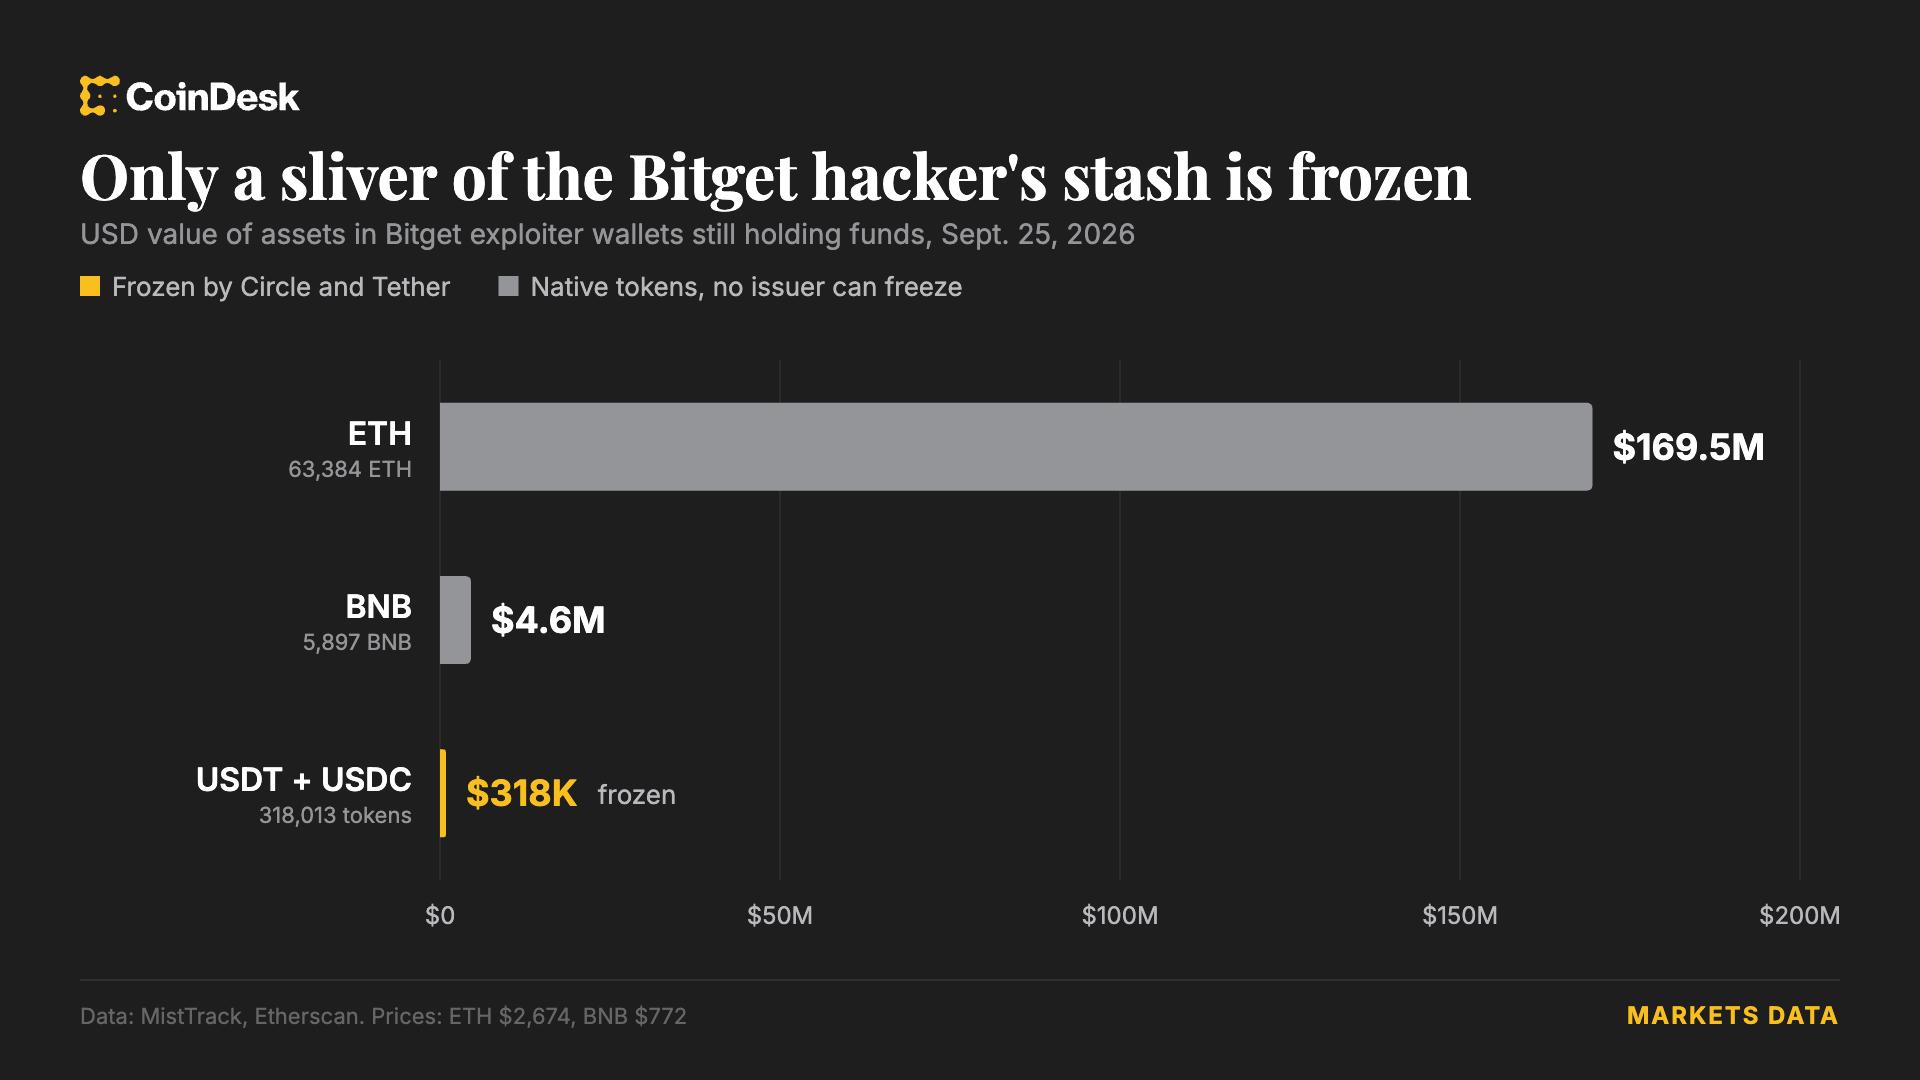
Hablando claro: revocar no traerá mágicamente las cosas que ya desaparecieron, pero es la única forma de detener el sangrado de los activos que todavía están en tu wallet. Mantente alerta: el mercado está tenso tras el masivo hackeo de 380 millones de dólares a Bitget a principios de esta semana.
Por qué importa
Este es un recordatorio clásico de que la seguridad en cripto no es 'configurar y olvidar'. Incluso si un marketplace ya no existe o no has operado un activo en meses, las aprobaciones antiguas de contratos inteligentes pueden seguir siendo puntos de entrada para hackers. Audita siempre los permisos de tu wallet y recuerda: nada de esto es asesoramiento financiero, es solo higiene básica on-chain.