Der Vibe Check
Wenn du zwischen Februar und Oktober 2024 NFTs auf dem Ethereum-Marktplatz von Magic Eden gelistet hast, solltest du jetzt aufpassen. Der Marktplatz hat eine Warnung herausgegeben, dass alte, nicht widerrufene Listings aktuell durch einen ernsthaften Exploit im 'Payment Processor V2', einem von Limit Break gewarteten Protokoll, gefährdet sind.
Obwohl Magic Eden seinen EVM-Marktplatz Anfang 2026 geschlossen hat, stammt das Problem von sogenannten 'lingering approvals'. Wenn du ein NFT listest, gibst du einem Smart Contract im Grunde die Schlüssel, um dein Asset zu bewegen, bis du diese Berechtigung aktiv widerrufst. Da diese Berechtigungen mit dem Verschwinden des Marktplatzes nicht einfach weg waren, blieben sie ein mögliches Ziel.
Der Schadensbericht
Der Exploit kam ans Licht, nachdem ein Angreifer erfolgreich eine Menge an NFTs abgegriffen hatte, darunter Meebits, Otherdeeds, World of Women und Desperate ApeWives. Laut Yuga Labs Vice President of Blockchain 0xQuit erlaubte ein Bug im Protokoll den Angreifern, Assets zu verschieben, von denen die Besitzer dachten, sie lägen einfach nur sicher in der Wallet.
Limit Break konnte zwar ihr V3-Protokoll pausieren, aber V2 – die Version mit dem Fehler – ließ sich nicht stoppen. Das erzwang eine massive 'Whitehat-Rettungsaktion'. Freundliche Hacker schritten ein, um über 23.155 NFTs im Wert von mehr als 5,7 Millionen Dollar in Sicherheit zu bringen, bevor die Angreifer sie sich schnappen konnten. Leider konnten etwa 660 Wrapped Ethereum (WETH) nicht mehr rechtzeitig gerettet werden.
Was du jetzt tun musst
Magic Eden bestätigte, dass keine aktuell aktiven Listings betroffen sind, da sie den Ethereum-Support eingestellt haben, aber das heißt nicht, dass deine alten Bestände safe sind. Falls du ihren EVM-Marktplatz jemals genutzt hast, solltest du zu Revoke.cash gehen und die 'approved for all'-Berechtigungen für den V2-Vertrag auf Ethereum, Polygon und Base manuell widerrufen.
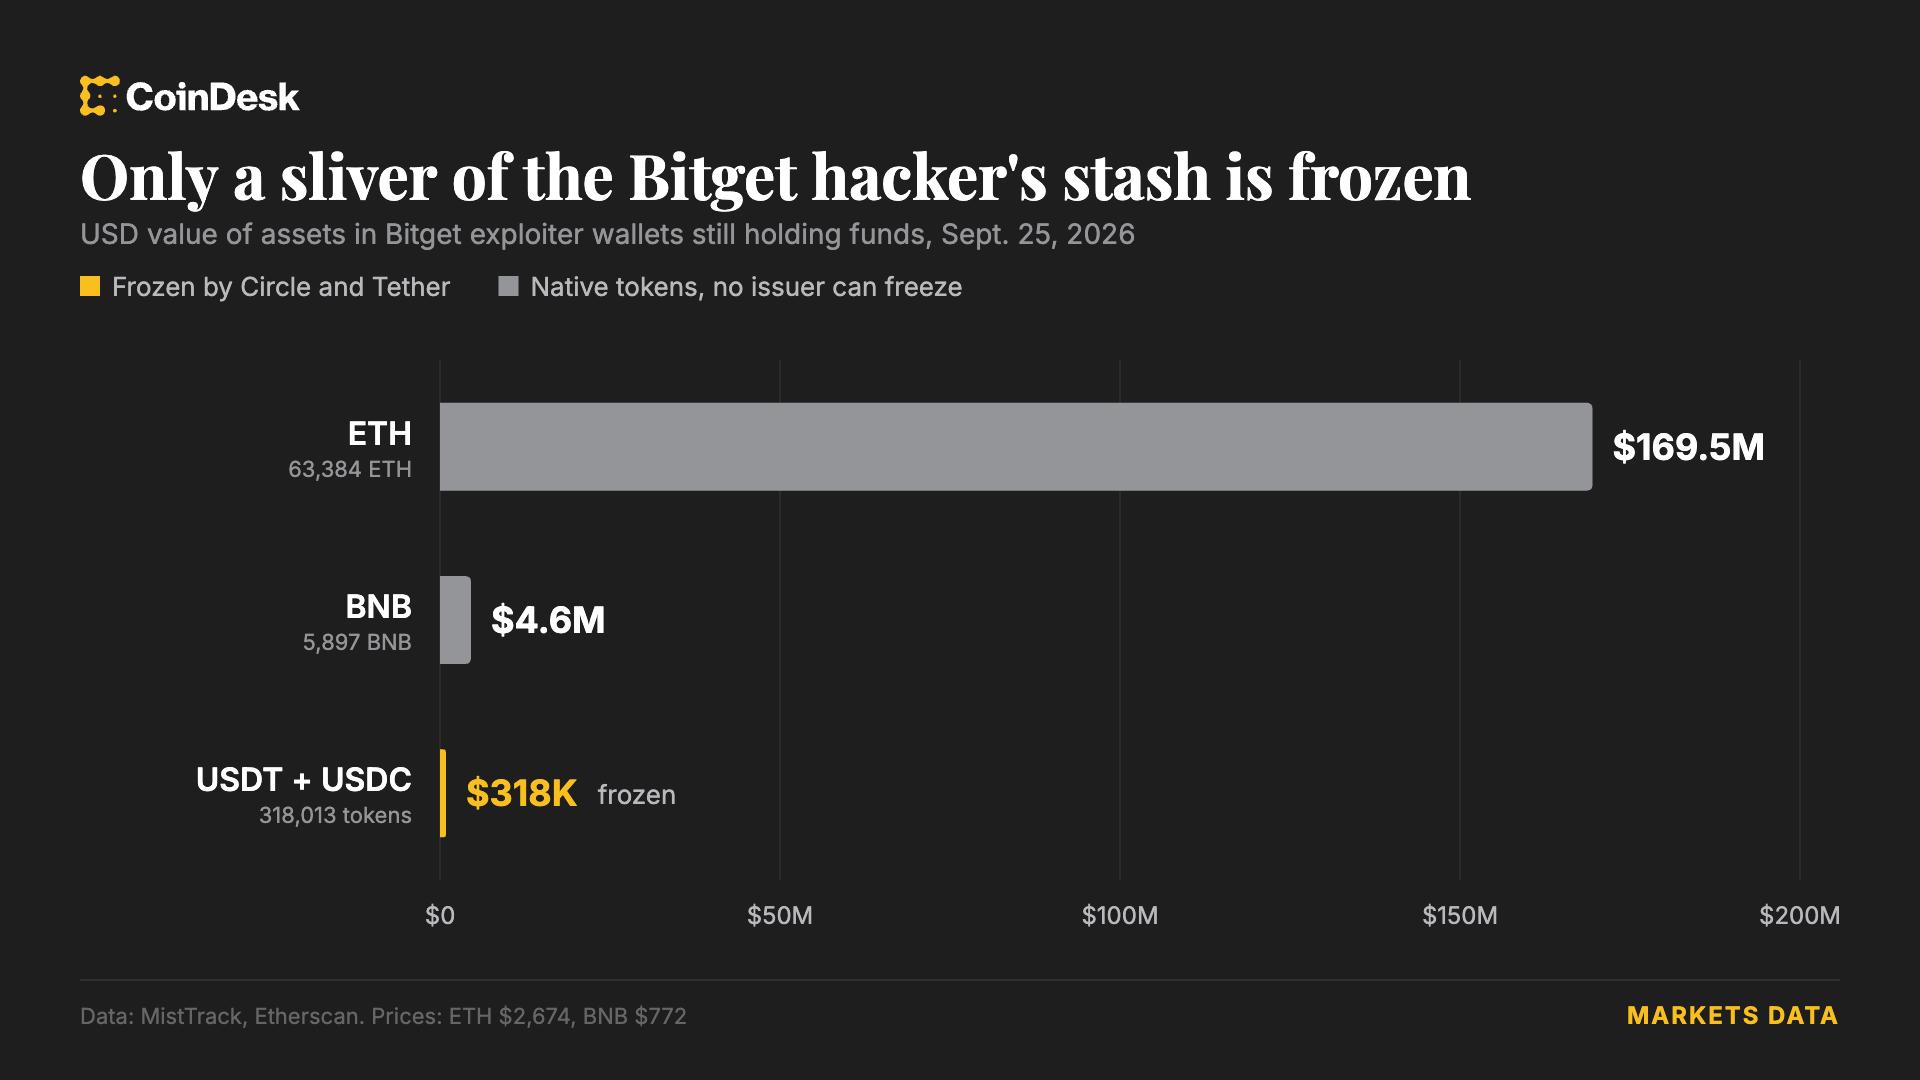
Real talk: Das Widerrufen holt Sachen, die schon weg sind, nicht zurück, aber es ist der einzige Weg, die Blutung bei Assets zu stoppen, die noch in deiner Wallet liegen. Bleib wachsam – der Markt ist nach dem massiven 380-Millionen-Dollar-Bitget-Hack Anfang dieser Woche aktuell ziemlich angespannt.
Warum das wichtig ist
Das ist eine klassische Erinnerung daran, dass Krypto-Sicherheit nicht nach dem Prinzip 'einmal einstellen und vergessen' funktioniert. Selbst wenn ein Marktplatz tot ist oder du seit Monaten kein Asset mehr gehandelt hast, können alte Smart-Contract-Berechtigungen aktive Hintertüren für Hacker bleiben. Überprüfe immer deine Wallet-Berechtigungen und denk dran: Das hier ist keine Finanzberatung, sondern nur grundlegende On-Chain-Hygiene.