La trama se complica tras el hackeo masivo a Bitget. Después del robo de 351.6 millones de dólares el jueves, Circle y Tether tomaron medidas oficiales para congelar activos en una wallet específica vinculada al exploit. ¿La mala noticia? Es solo una gota en el océano. Según datos on-chain, Circle puso en lista negra la dirección, identificada como "Bitget Exploiter 8", el viernes temprano, seguida por una restricción similar de Tether. Aunque esto evita que se muevan aproximadamente 318,000 dólares en stablecoins, es una fracción mínima del total. La firma de seguridad MistTrack señala que otras wallets vinculadas al atacante aún tienen más de 63,000 ETH que, al no ser stablecoins, son imposibles de congelar para cualquier emisor centralizado. ## ¿Cómo pasó esto? La CEO de Bitget, Gracy Chen, confirmó que el hackeo no fue un compromiso típico de claves privadas. En su lugar, los atacantes lograron falsificar datos de transacciones y engañar a la infraestructura de la wallet backend del exchange para activar un proceso de autorización que aprobó las transferencias salientes. Chen señaló que el fondo de protección al usuario de Bitget, que supera los 464 millones de dólares, es suficiente para cubrir las pérdidas. Esta rápida respuesta de Circle está siendo observada de cerca por la comunidad, especialmente porque críticos como ZachXBT habían señalado anteriormente a la firma por su reacción más lenta durante el hackeo de 285 millones de dólares a Drift a principios de año. Como siempre, mantén tus activos seguros y recuerda que incluso las entidades centralizadas tienen límites sobre cuánto pueden recuperar en el 'Lejano Oeste' de DeFi. Mantente alerta: esto no es consejo financiero. ## Por qué importa Aunque recuperar aunque sea una fracción de los fondos robados es un W, el exploit destaca lo vulnerable que sigue siendo la infraestructura de los exchanges y por qué la autocustodia o las prácticas de alta seguridad son la única forma de dormir tranquilo.
Bitget: Circle y Tether bloquean una mínima parte de los fondos robados
Tras un hackeo masivo de 351.6 millones de dólares, los gigantes cripto marcaron una wallet, pero la mayor parte de lo robado sigue intocable.
PART OF A LARGER STORY
25 related articles
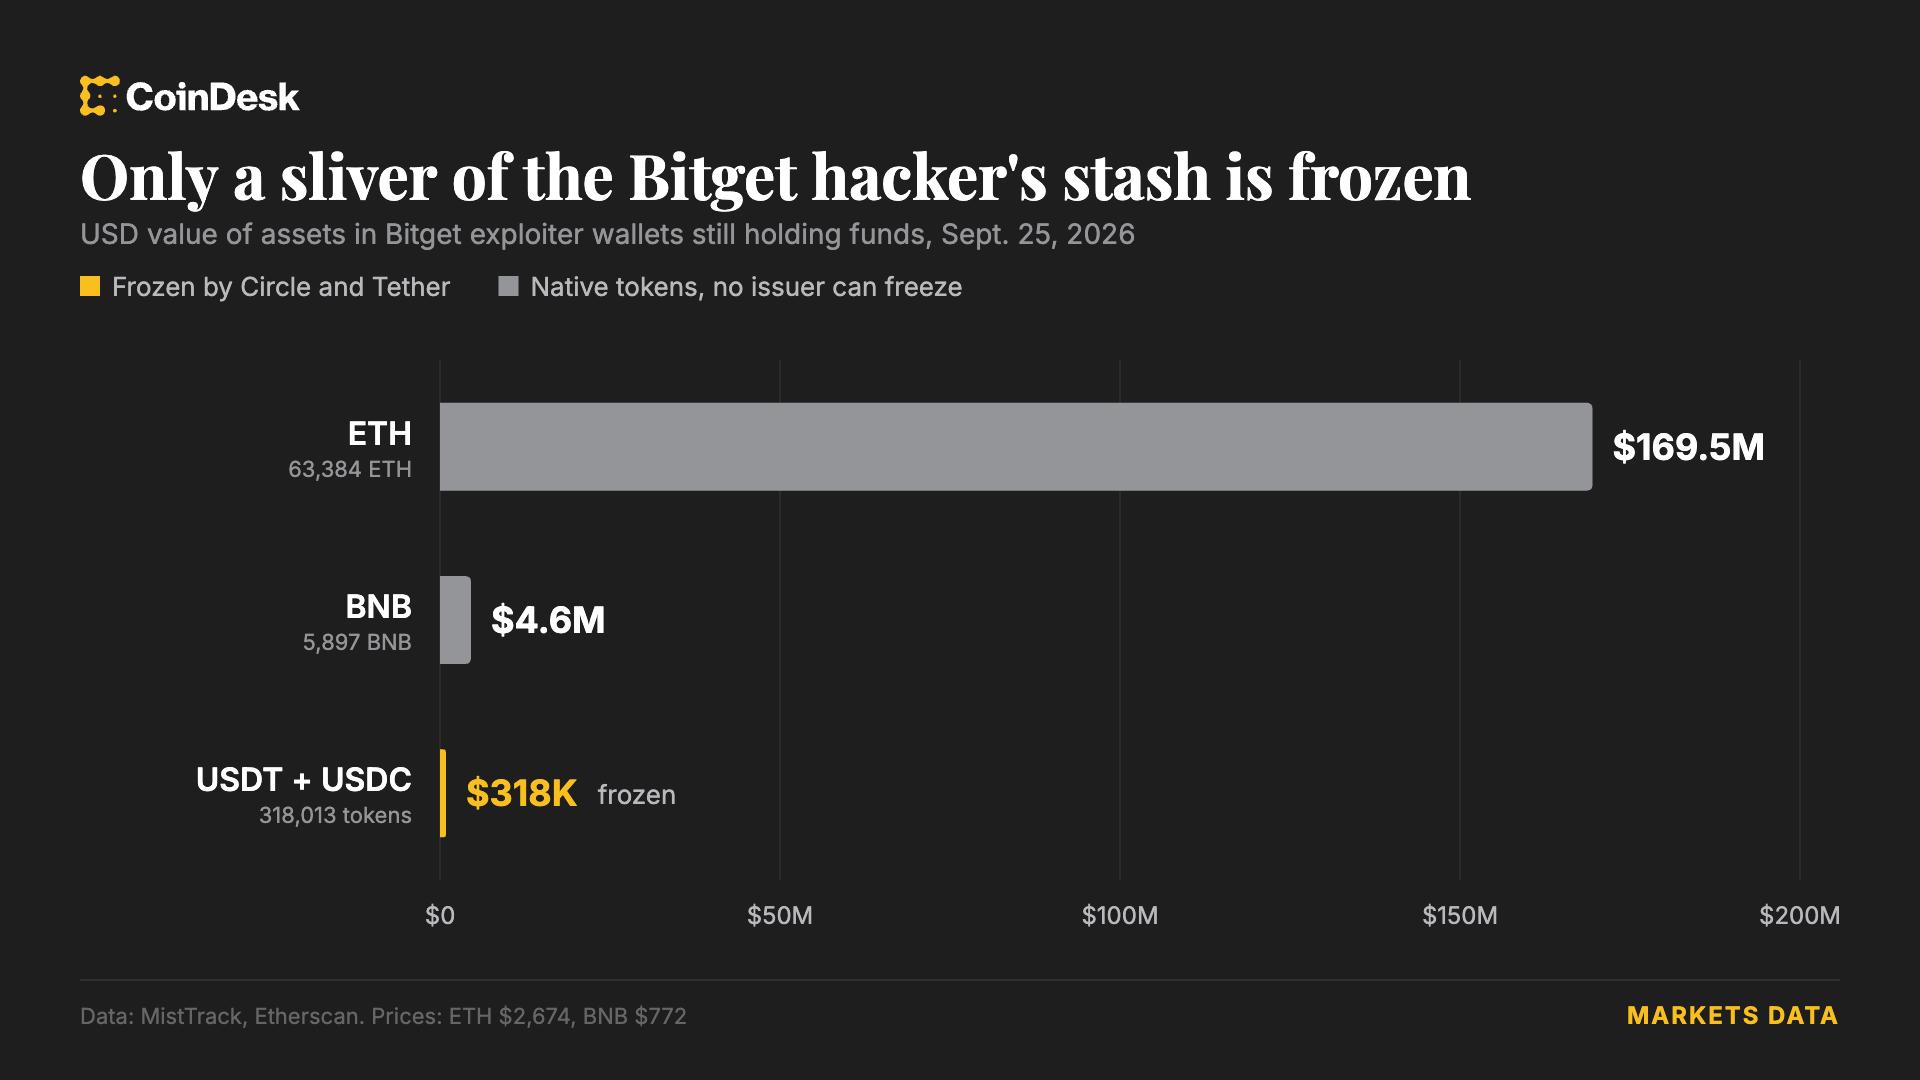
Fuente: CoinDesk ↗ · Reescrito con ayuda de IA – revisa la fuente para los detalles importantes.
¿Qué te parece la historia?
Entra para reaccionar
Ponte a prueba
3 preguntas rápidas sobre la historia
Comentarios
(0)Aún no hay comentarios – ¡escribe el primero!
Similar articles you might enjoy
Bitget: CEO apunta a Corea del Norte tras el hackeo de 352 millones
La plataforma está trabajando para recuperar los fondos después de que los investigadores vincularan el masivo exploit con patrones conocidos de ataques previos de la RPDC.
Crypto y Wall Street: la era de la fusión oficial
La banca tradicional y el ecosistema cripto están colisionando mientras los grandes actores se lanzan a tokenizar todo, desde la NYSE hasta los depósitos bancarios.
Bitget: Exchange sufre brecha de seguridad de $352 millones
La plataforma confirma transferencias no autorizadas en hot wallets, pero asegura que los fondos de los usuarios están cubiertos por un fondo de protección de $464 millones.
Artículos relacionados
Pregunta lo que quieras sobre este artículo